Headra: Minimalne rozszerzenie do przechwytywania nagłówków dla rozwoju stron internetowych
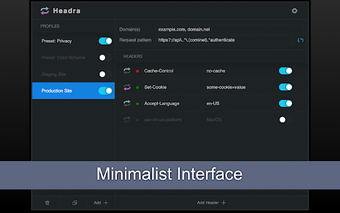
Headra, opracowana przez daleyjem (James Daley), to minimalistyczne rozszerzenie przeglądarki do przechwytywania i edytowania ruchu HTTP podczas rozwoju i testowania bezpieczeństwa. Umożliwia użytkownikom ustawianie, dodawanie lub usuwanie nagłówków żądań i odpowiedzi, korzystanie z dopasowywania URL za pomocą regex oraz eksperymentowanie z modyfikacją treści i statusu w celu zaawansowanego debugowania. Rozszerzenie zawiera import/eksport profili, zasady specyficzne dla domeny oraz ustawienia wstępne, aby przyspieszyć konfigurację. Przeznaczone dla programistów webowych, inżynierów QA i badaczy bezpieczeństwa, utrzymuje konfiguracje lokalnie, aby chronić prywatność.
Co Headra ma na celu w przepływie pracy dewelopera
Headra koncentruje się na celowanej manipulacji HTTP, a nie na pełnej inspekcji proxy, oferując kompaktowy interfejs do edytowania nagłówków i testowania zachowania API. Podstawowe działania obejmują ustawianie, dodawanie lub usuwanie nagłówków żądań i odpowiedzi oraz stosowanie dopasowania URL opartego na regex. Rozszerzenie zawiera również eksperymentalne kontrolki do zmiany treści odpowiedzi i kodów statusu, dając deweloperom szybkie sposoby na symulację różnych odpowiedzi serwera bez oddzielnego narzędzia proxy.
Jak to pasuje do codziennego użytku i postrzeganego wydajności
Rozszerzenie kładzie nacisk na minimalistyczny, wolny od rozproszeń interfejs użytkownika i jest zauważane przez użytkowników jako lekką alternatywę dla bardziej skomplikowanych narzędzi do nagłówków, co może przyspieszyć konfigurację w przypadku małych zadań debugowania. Zarządzanie profilami, ustawienia wstępne i zakres reguł specyficznych dla domeny zmniejszają powtarzalne ustawienia przy przełączaniu projektów. Ponieważ instalacje przechowują reguły lokalnie, przepływ pracy pozostaje kompaktowy i unika przenoszenia danych między usługami podczas rutynowego testowania.
Co robi w kwestii prywatności konfiguracji i przechowywania
Headra przyjmuje podejście priorytetowe dla prywatności: deweloper stwierdza, że rozszerzenie nie zbiera, nie sprzedaje ani nie udostępnia danych użytkowników, a wszystkie konfiguracje pozostają przechowywane lokalnie. Wbudowane operacje importu, eksportu, tworzenia kopii zapasowych i przywracania działają z pamięcią przeglądarki, umożliwiając zespołom migrację lub udostępnianie profili bez zewnętrznego przechowywania. Raportowanie błędów w czasie rzeczywistym pomaga zapobiegać przypadkowemu zapisywaniu nieprawidłowych reguł.
Jak to się ma do większych narzędzi do ruchu i kto powinien z tego korzystać
W przeciwieństwie do większych zestawów narzędzi do debugowania, Headra celowo zawęża swój zakres do edytowania nagłówków i ukierunkowanych przechwyceń, co odpowiada deweloperom i badaczom, którzy potrzebują skoncentrowanego narzędzia. Projekt jest źródłem otwartym na GitHubie, zachęcając do inspekcji i wkładu ze strony społeczności. Działa na Chrome i innych przeglądarkach opartych na Chromium oraz ma wersję międzyprzeglądarkową dla Firefox, co czyni go użytecznym do testowania w wielu przeglądarkach, gdzie wystarczające jest lekkie zarządzanie nagłówkami.
Praktyczny wybór dla deweloperów, którzy chcą narzędzia do nagłówków skoncentrowanego na celu
Headra to praktyczna opcja dla deweloperów i testerów bezpieczeństwa, którzy potrzebują zwięzłej, lokalnej kontroli nad nagłówkami HTTP bez ciężkiego proxy. Oczekuj kompaktowego przepływu pracy i widocznego dla społeczności kodu źródłowego; zachowaj ostrożność przy eksperymentalnych edycjach ciała/statusu. Ponieważ Chrome wyświetla standardowy alert 'debugging', gdy rozszerzenia korzystają z API debuggera, włącz rozszerzenie w osobnym profilu przeglądarki podczas oceny jego uprawnień debuggera.